Admin A
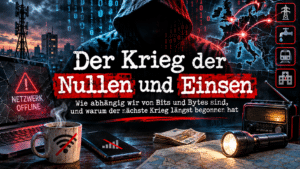
Wie abhängig wir von Bits und Bytes sind, und warum der nächste Krieg längst begonnen hat
Stell dir einen ganz normalen Montagmorgen vor. Der Kaffee läuft durch, die Heizung springt an, du öffnest dein Postfach. Und nichts passiert. Keine Mails, kein Kalender, keine Teams-Besprechung. Der Chef ruft an, aber wohin soll er die Nachricht schicken, wenn selbst das Telefon über das Netz läuft? Kein Panzer steht vor der Tür. Kein Knall, keine Sirene. Nur Stille.
Genau so könnte der nächste Krieg aussehen. Oder besser: So sieht er in Teilen schon aus.
Wenn die Cloud hustet
Am 31. August 2026 fiel Microsoft 365 weltweit aus. Millionen Menschen kamen nicht mehr an ihre Postfächer, Unternehmen ebenso wenig wie Privatnutzer. Laut Berichten lag die Ursache in einer fehlerhaften Authentifizierungskonfiguration. Kein Angriff. Kein Feind. Ein Konfigurationsfehler. Schon im Januar hatte ein anderer Ausfall bei Microsoft 365 in Nordamerika fast zehn Stunden gedauert.
Das ist der unbequeme Punkt: Wir brauchen gar keinen Gegner, um handlungsunfähig zu werden. Es reicht, wenn bei einem einzigen Anbieter jemand an der falschen Stellschraube dreht. Und wir haben unsere Arbeit, unsere Termine, unsere Kommunikation und oft auch unsere Notfallpläne in genau diese Wolke gelegt. Wer keinen Plan B besitzt, hat nicht Digitalisierung betrieben, sondern Abhängigkeit.
Der Kühlschrank als Fußsoldat
Und dann sind da die Dinge, an die wir gar nicht denken. Der smarte Kühlschrank, die Webcam, der Router, die Kaffeemaschine mit WLAN. Sie alle sind Computer, nur ohne den Anspruch, einer zu sein. Viele Hersteller sparen an der Sicherheit, Updates gibt es kaum, Standardpasswörter werden nie geändert.
Die Folgen sind seit Jahren bekannt. 2016 wurde mit der Schadsoftware Mirai ein Heer aus gekaperten Alltagsgeräten zusammengeschaltet. Es legte den DNS-Dienstleister Dyn lahm, und mit ihm zeitweise Twitter, Netflix, Spotify und Reddit. Die Besitzer der Geräte merkten davon nichts. Der Toaster war plötzlich Soldat, und niemand hatte ihn gefragt.
Das ist die eigentliche Pointe moderner Cyberangriffe: Der Angreifer muss keine Armee aufstellen. Er leiht sich unsere. Man kann sich leicht ausmalen, was es bedeutet, wenn dieselbe Technik nicht für Spam oder Erpressung, sondern gezielt für Strom, Wasser oder Verkehr genutzt wird. Ein Kühlschrank, der nicht mehr kühlt, ist ein Ärgernis. Zehntausend davon im gleichen Netz sind eine Waffe.
Krieg unterhalb der Schwelle
Fachleute nennen das hybride Kriegsführung. Gemeint ist ein Konflikt, der bewusst unterhalb der Schwelle eines klassischen Krieges bleibt: Cyberangriffe, Sabotage, Spionage, Desinformation, mal ein Kabel am Meeresgrund, mal ein Brand an einer Bahnstrecke. Jeder einzelne Vorfall wirkt zufällig und begrenzt. Das ist Absicht. Wer nie genau weiß, wer es war, kann auch nie eindeutig antworten.
Der Bundeswehr-Generalinspekteur Carsten Breuer sagte es schon 2025 deutlich: Hybride Angriffe auf Deutschland seien „Realität, jeden Tag“. Das Institut der deutschen Wirtschaft ermittelte im September 2026, dass bereits jedes fünfte Unternehmen die Folgen solcher Bedrohungen spürt. Das Bundeskriminalamt zählt für 2026 nach Berichten über 160 Fälle von Sabotage an kritischer Infrastruktur. Selbst die Versicherer müssen inzwischen klären, wo ein Cyberangriff endet und wo Krieg beginnt, weil Policen für Kriegshandlungen oft Ausschlüsse enthalten.
Die Deutsche Gesellschaft für Auswärtige Politik bringt das Dilemma in ihrem Papier vom Sommer 2026 auf den Punkt: Es gibt schlicht zu viel zu schützen. Man kann nicht jedes Kabel ummanteln und nicht jeden Bürger sensibilisieren.
Die stille Kapitulation
Das wirklich Beunruhigende ist aber nicht die Technik. Es ist unsere Haltung dazu. Wir haben uns daran gewöhnt, dass Dinge einfach funktionieren. Wir wissen nicht mehr, wo unsere Daten liegen, wer unsere Server betreibt und was passiert, wenn der Strom oder das Netz fehlt. Bargeld? Kaum noch dabei. Papierkarte? Längst vergessen. Handschriftliche Telefonnummer von Mama? Steht nur im Handy.
Wir haben Komfort gegen Kontrolle getauscht, und zwar nicht in einem bewussten Handel, sondern schleichend, Update für Update. Wer heute eine Landkarte lesen, ein Feuer anzünden oder eine Rechnung von Hand ausstellen kann, gilt fast als Exot. Dabei ist das keine Nostalgie, sondern Vorsorge.
Und hier kommt ein weiterer Gedanke dazu, der in der Debatte oft untergeht: Ein digitaler Angriff muss nicht nur Systeme treffen. Er trifft auch das Vertrauen. Wenn Nachrichten gefälscht, Wahlen verzerrt und Stimmen vervielfältigt werden können, durch Bots, die Millionen Meinungen simulieren, dann wird aus der Abhängigkeit von Bits und Bytes eine Abhängigkeit von dem, was wir für wahr halten. Auch das ist ein Schlachtfeld.
Was bleibt zu tun?
Panik hilft nicht. Aber Nüchternheit schon. Ein paar Dinge liegen auf der Hand:
- Plan B einüben. Wer sein Geschäft, seinen Verein oder seine Familie digital organisiert, braucht einen Weg, der auch ohne Cloud funktioniert: Notfallnummern auf Papier, Bargeld im Haus, ein Radio mit Batterien.
- Nicht alles an einen Anbieter hängen. Wer E-Mail, Kalender, Dateien und Telefonie bei einem einzigen Konzern bündelt, baut sich seinen eigenen Single Point of Failure.
- Geräte ernst nehmen. Standardpasswort ändern, Updates einspielen, nicht jeden Gegenstand ans Netz hängen, nur weil er es kann.
- Den Staat in die Pflicht nehmen. Resilienz ist keine Privatsache. Es braucht verbindliche Sicherheitsstandards für vernetzte Geräte, mehr Personal in der Cyberabwehr und ehrliche Übungen für den Ernstfall.
- Medienkompetenz als Verteidigung. Wer Desinformation erkennt, nimmt dem Angreifer sein billigstes Werkzeug.
Der Krieg ist leise
Vielleicht kommt der große Knall nie. Vielleicht ist der Krieg der Zukunft gerade deshalb so wirksam, weil er leise ist: ein Ausfall hier, ein Fehler dort, ein Gerücht, das sich schneller verbreitet als jede Richtigstellung. Am Ende fragen wir uns nicht, wer den ersten Schuss abgegeben hat, sondern warum wir so lange geglaubt haben, es gäbe überhaupt noch einen Schalter, den wir einfach umlegen können.
Die Nullen und Einsen sind nicht unser Feind. Aber wir sollten aufhören, so zu tun, als wären sie neutral.
Quellen (Auswahl): dpa/Stuttgarter Zeitung und ms-aktuell.de zum Microsoft-365-Ausfall vom 31.08.2026; borncity.com (Fehlkonfiguration der Authentifizierung); The Register zum Ausfall im Januar 2026; Computerwoche zu Mirai und dem Dyn-Angriff 2016; it-daily.net zu IoT-Botnetzen; ingenieur.de zu den Aussagen von General Breuer; boerse-express.com zur IW-Studie (04.09.2026) und zum BKA-Lagebild; DGAP White Paper Nr. 2 (2026); experten.de zu Kriegsausschlüssen in Cyberpolicen.
________________________________________________________________________________________________________________
Transparenzhinweis:
Für Recherche, Textrohentwurf und Bild wurde KI verwendet